SRI a oprit un atac cibernetic lansat de un actor cibernetic rus, pentru a compromite o instituție guvernamentală din România
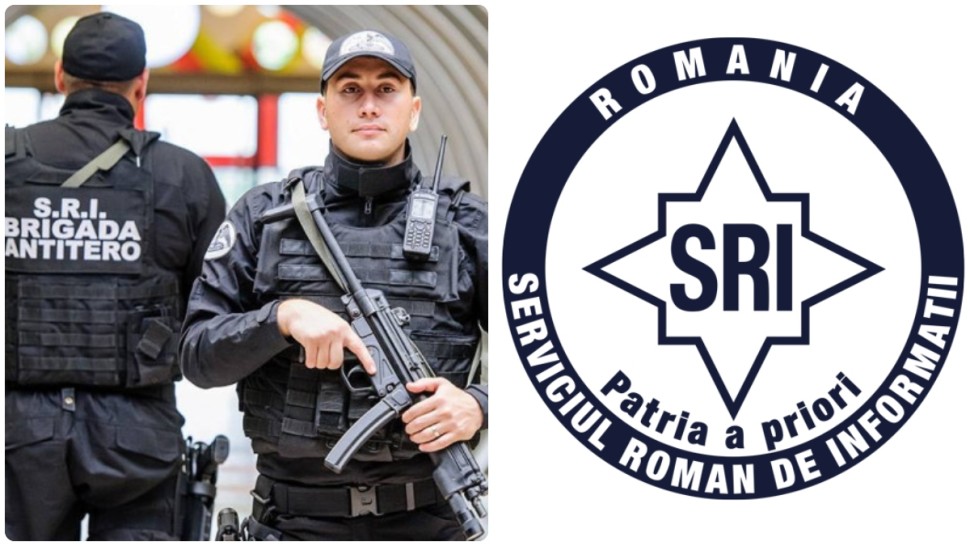

Serviciul Român de Informaţii (SRI) a transmis, miercuri, 11 noiembrie, că a oprit un atac cibernetic desfăşurat, la sfârşitul anului trecut, de actorul cibernetic rus APT TURLA, pentru a compromite o instituţie guvernamentală, exploatând vulnerabilităţi sistemice ale Microsoft.
”Nu au fost identificate exfiltrări de date sensibile, serviciul de e-mail afectat fiind remediat”, a precizat SRI.
SRI anunță un atac cibernetic lansat de un actor cibernetic rus
SRI a făcut aceste precizări miercuri, în urma informaţiilor apărute în spaţiul public privind încercarea de compromitere a unei instituţii guvernamentale din plan naţional, la sfârşitului anului trecut, de către actorul cibernetic rus APT TURLA.
”SRI, prin Centrul Naţional Cyberint, a identificat acest atac cibernetic în decembrie 2025 şi a implementat măsuri de contracarare a acestuia şi de remediere a efectelor sale. Atacatorii au exploatat o serie de vulnerabilităţi sistemice la nivelul sistemelor de operare Microsoft, însă în urma intervenţiei Centrului Naţional Cyberint atacul a fost oprit. Nu au fost identificate exfiltrări de date sensibile, serviciul de e-mail afectat fiind remediat”, a comunicat instituţia.
De asemenea, SRI a informat beneficiarii legali şi, totodată, aspectele au făcut obiectul cooperării cu partenerii europeni, la nivelul comunităţii de intelligence, precum şi cu cei de la nivelul UE şi NATO.
Potrivit SRI, Centrul National Cyberint are în derulare măsuri investigative complexe care vizează şi alte secvenţe conexate cu campanii cibernetice implementate de Federaţia Rusă.
De asemenea, Centrul Naţional Cyberint va continua să acţioneze constant pentru identificarea şi investigarea oricăror noi tentative de compromitere a instituţiilor din plan naţional.
FBI, alături de SRI, a destructurat un atac informatic asupra unor state occidentale
În luna aprilie, preşedintele Nicuşor Dan anunţa că FBI, împreună cu mai mulţi parteneri, printre care SRI, a destructurat un atac informatic asupra unor state occidentale, el arătând că Rusia continuă războiul hibrid, iar România trebuie să-şi îmbunătăţească securitatea cibernetică şi să colaboreze în continuare cu partenerii occidentali.
Serviciul Român de Informaţii arăta atunci că, prin intermediul Centrului Naţional Cyberint, a participat alături de comunitatea internaţională de intelligence la operaţiunea Masquerade, prin care s-a reuşit disruperea unei infrastructuri de atac formată din dispozitive de comunicaţii (routere), utilizată de actorul cibernetic rus APT28/ FANCY BEAR, atribuit GRU. Conform FBI, GRU a compromis fără discriminare un număr mare de victime din SUA şi din întreaga lume, după care a filtrat utilizatorii afectaţi, vizând în special informaţii legate de domeniul militar, guvernamental şi infrastructurile critice. Departamentul american al justiţiei consemna că ”Serviciile de informaţii militare ruse au deturnat din nou echipamentele americanilor pentru a acapara date critice”.
Ulterior, în iulie, România a condamnat cu fermitate, alături de celelalte state membre UE şi ţări Aliate, activităţile cibernetice ostile desfăşurate de grupări controlate de Centrul 16 al Serviciului Federal de Securitate al Federaţiei Ruse (FSB), împotriva statelor membre UE, Aliaţilor NATO şi a partenerilor acestora, transmitea preşedintele Nicuşor Dan. Ministerul Afacerilor Externe arăta că aceste activităţi se încadrează într-un tipar deja cunoscut la nivel european şi euro-atlantic, caracterizat de utilizarea, de către Federaţia Rusă, a unui ecosistem cibernetic complex, care include atât instituţii de stat, precum serviciile de informaţii, cât şi actori nestatali (grupări infracţionale, hacktivişti, companii private).
APT (Advanced Persistent Threat) TURLA, atribuit Serviciului Federal de Securitate (FSB) al Federaţiei Ruse, este activ cel puţin din anul 2004 şi derulează unele dintre cele mai complexe operaţiuni cibernetice la nivel global, fiind specializat în compromiterea de lungă durată a unor ţinte de interes strategic din domenii precum guvernamental, diplomatic, militar, educaţional, cercetare şi farmaceutic, transmitea MAE.